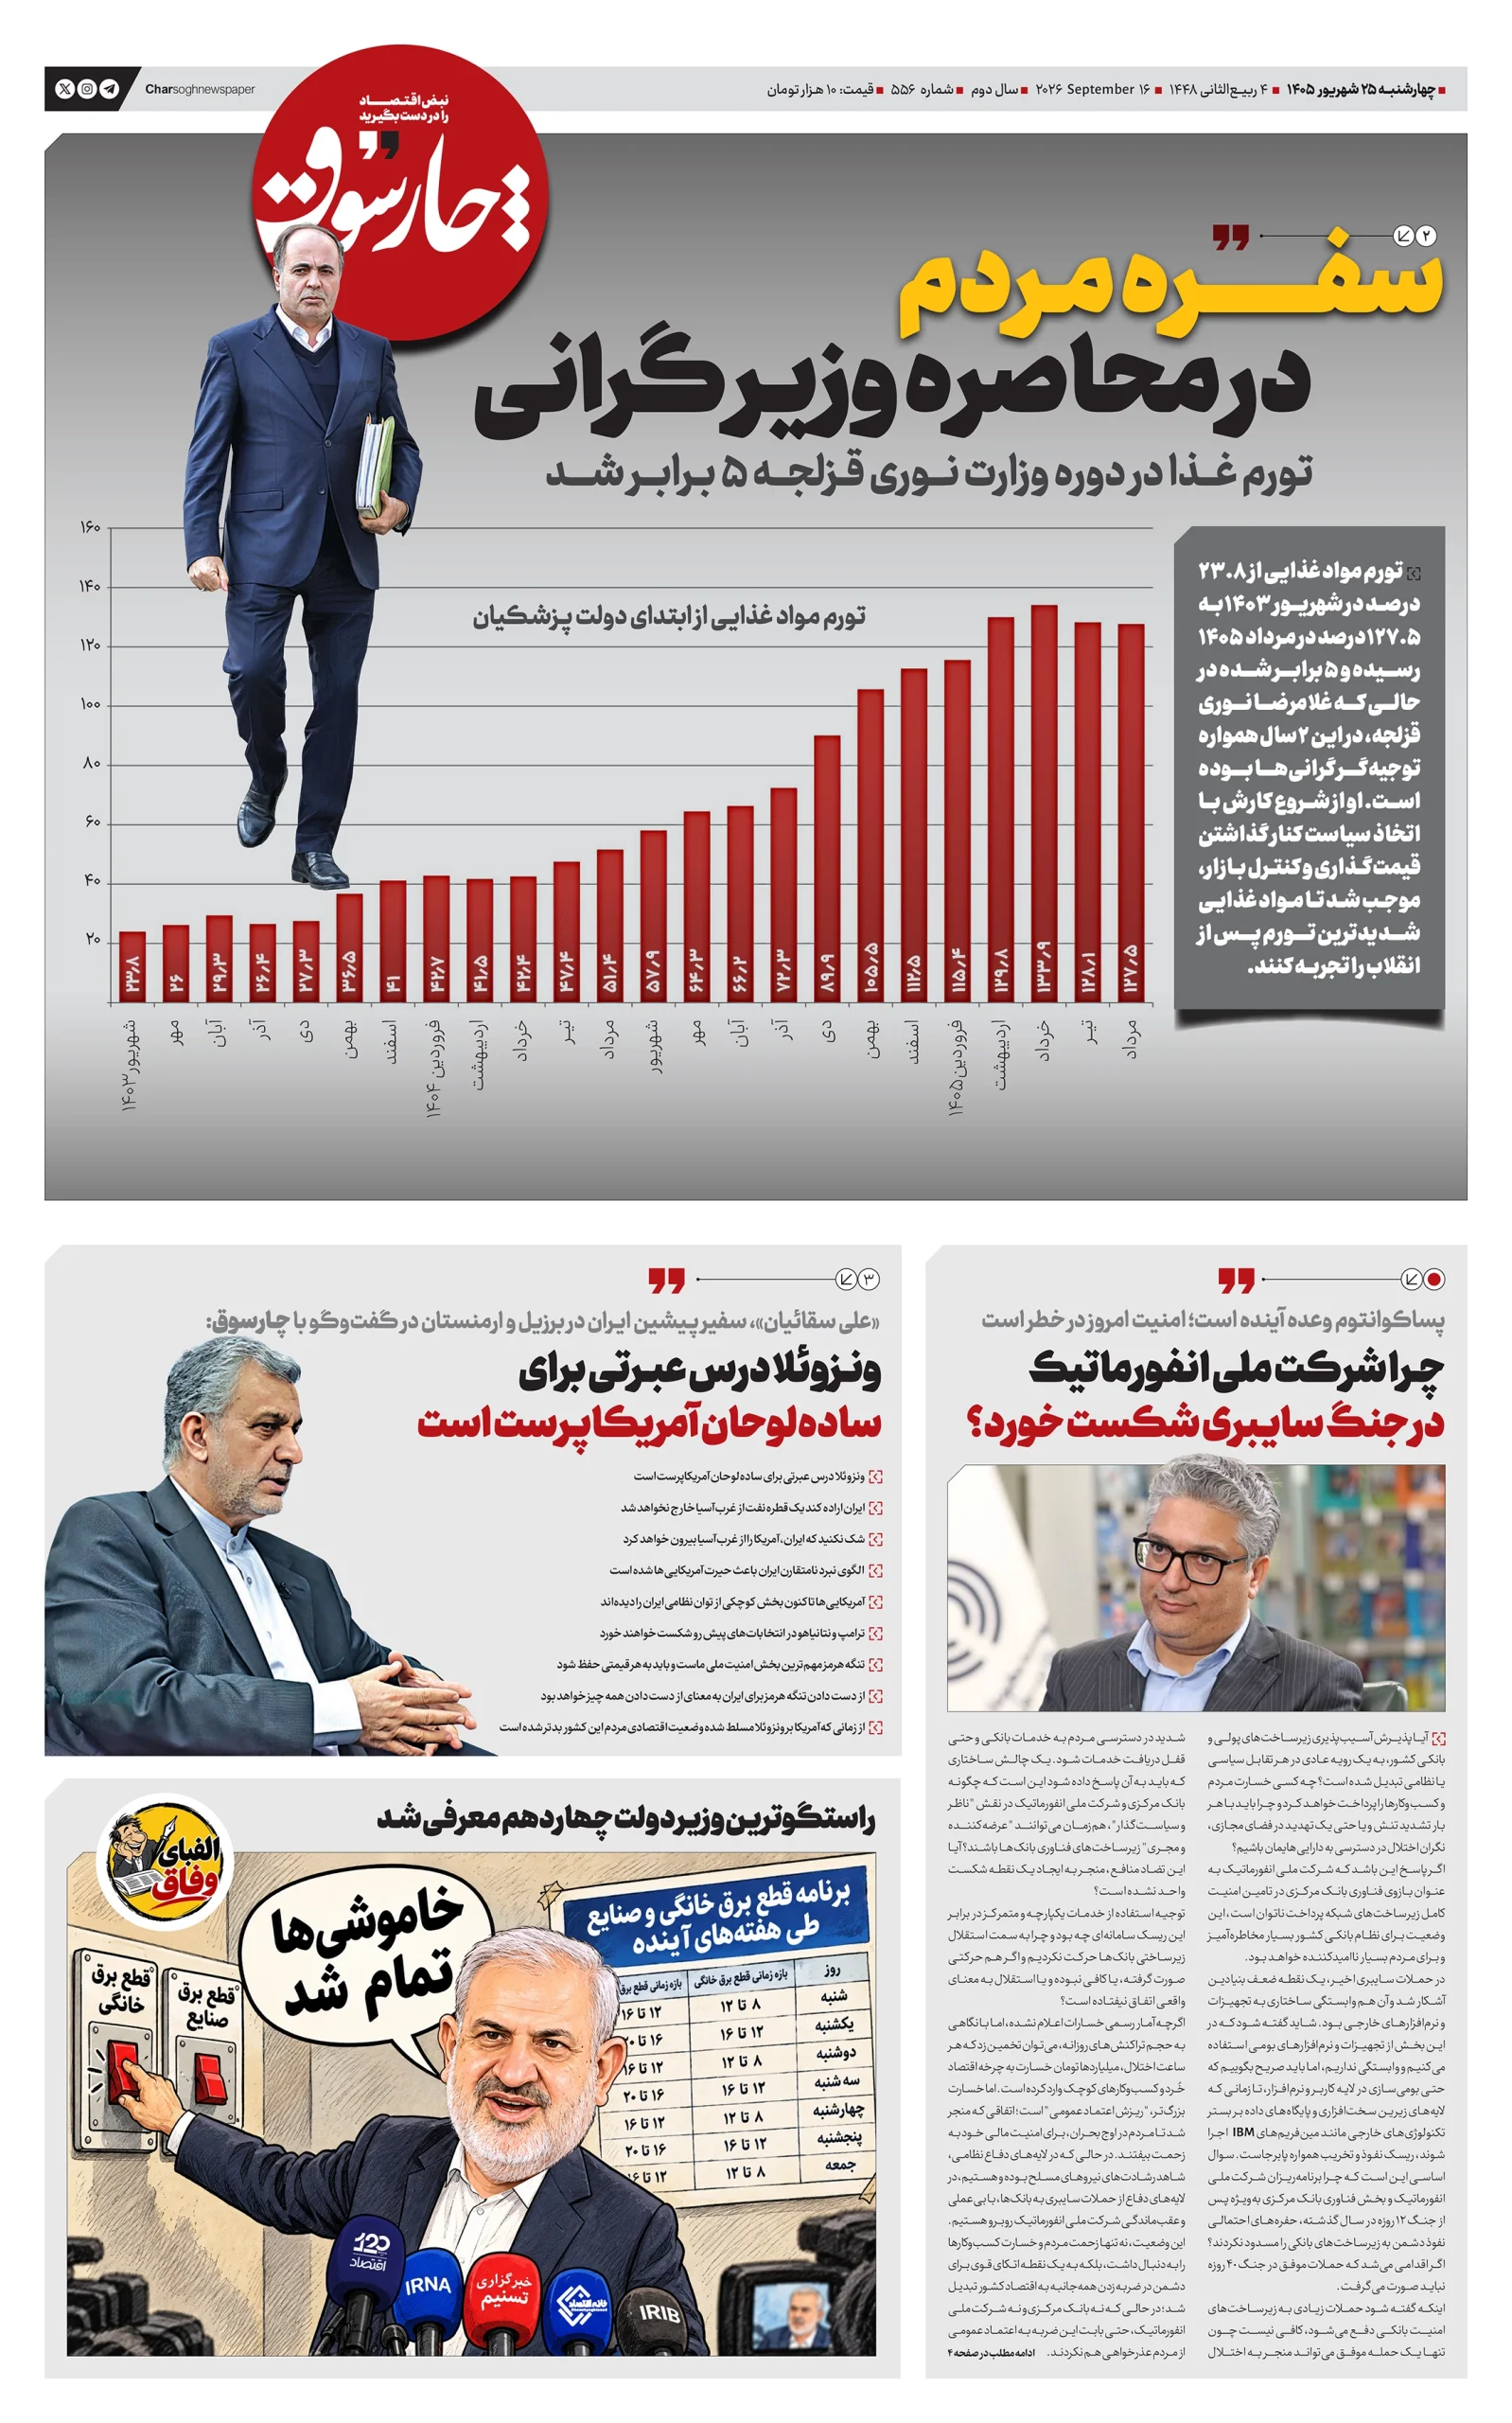
آیا پذیرش آسیبپذیری زیرساختهای پولی و بانکی کشور، به یک رویه عادی در هر تقابل سیاسی یا نظامی تبدیل شده است؟ چه کسی خسارت مردم و کسبوکارها را پرداخت خواهد کرد و چرا باید با هر بار تشدید تنش و یا حتی یک تهدید در فضای مجازی، نگران اختلال در دسترسی به داراییهایمان باشیم؟
اگر پاسخ این باشد که شرکت ملی انفورماتیک به عنوان بازوی فناوری بانک مرکزی در تامین امنیت کامل زیرساختهای شبکه پرداخت ناتوان است، این وضعیت برای نظام بانکی کشور بسیار مخاطرهآمیز و برای مردم بسیار ناامیدکننده خواهد بود.
در حملات سایبری اخیر، یک نقطه ضعف بنیادین آشکار شد و آن هم وابستگی ساختاری به تجهیزات و نرمافزارهای خارجی بود. شاید گفته شود که در این بخش از تجهیزات و نرمافزارهای بومی استفاده میکنیم و وابستگی نداریم، اما باید صریح بگوییم که حتی بومیسازی در لایه کاربر و نرمافزار، تا زمانی که لایههای زیرین سختافزاری و پایگاههای داده بر بستر تکنولوژیهای خارجی مانند مینفریمهای IBM اجرا شوند، ریسک نفوذ و تخریب همواره پابرجاست. سوال اساسی این است که چرا برنامهریزان شرکت ملی انفورماتیک و بخش فناوری بانک مرکزی بهویژه پس از جنگ ۱۲ روزه در سال گذشته، حفرههای احتمالی نفوذ دشمن به زیرساختهای بانکی را مسدود نکردند؟ اگر اقدامی میشد که حملات موفق در جنگ ۴۰ روزه نباید صورت میگرفت.
اینکه گفته شود حملات زیادی به زیرساختهای امنیت بانکی دفع میشود، کافی نیست چون تنها یک حمله موفق میتواند منجر به اختلال شدید در دسترسی مردم به خدمات بانکی و حتی قفل دریافت خدمات شود. یک چالش ساختاری که باید به آن پاسخ داده شود این است که چگونه بانک مرکزی و شرکت ملی انفورماتیک در نقش “ناظر و سیاستگذار”، همزمان میتوانند “عرضهکننده و مجری” زیرساختهای فناوری بانکها باشند؟ آیا این تضاد منافع، منجر به ایجاد یک نقطه شکست واحد نشده است؟
توجیه استفاده از خدمات یکپارچه و متمرکز در برابر این ریسک سامانهای چه بود و چرا به سمت استقلال زیرساختی بانکها حرکت نکردیم و اگر هم حرکتی صورت گرفته، یا کافی نبوده و یا استقلال به معنای واقعی اتفاق نیفتاده است؟
اگرچه آمار رسمی خسارات اعلام نشده، اما با نگاهی به حجم تراکنشهای روزانه، میتوان تخمین زد که هر ساعت اختلال، میلیاردها تومان خسارت به چرخه اقتصاد خُرد و کسبوکارهای کوچک وارد کرده است. اما خسارت بزرگتر، “ریزش اعتماد عمومی” است؛ اتفاقی که منجر شد تا مردم در اوج بحران، برای امنیت مالی خود به زحمت بیفتند. در حالی که در لایههای دفاع نظامی، شاهد رشادتهای نیروهای مسلح بوده و هستیم، در لایههای دفاع از حملات سایبری به بانکها، با بیعملی و عقبماندگی شرکت ملی انفورماتیک روبرو هستیم. این وضعیت، نه تنها زحمت مردم و خسارت کسبوکارها را به دنبال داشت، بلکه به یک نقطه اتکای قوی برای دشمن در ضربه زدن همهجانبه به اقتصاد کشور تبدیل شد؛ در حالی که نه بانک مرکزی و نه شرکت ملی انفورماتیک، حتی بابت این ضربه به اعتماد عمومی از مردم عذرخواهی هم نکردند.
تا زمانی که وابستگی به سختافزارها و نرمافزارهای خارجی (Core Banking) پابرجاست، خطر نفوذ وجود دارد و نظام بانکی باید از این وابستگی خارج شود. دیگر هیچ بهانهای برای توجیه و تکرار حملات سایبری به شبکه پرداخت کشور و نظام بانکی پذیرفته نیست. نقشه دشمن بهوضوح برملا شده و ضربات واقعی وارد شده و خسارات مادی و معنوی به مردم و کسبوکارها به طور عینی مشاهده شده است. ما در وضعیتی هستیم که آسیبپذیریهای جدی در شریانهای حیاتی بانکی و پرداخت کشور شناسایی شده و تکرار این حوادث، از سوی بانک مرکزی و زیرمجموعه فناوری آن، یعنی شرکت ملی انفورماتیک قابل پذیرش نیست.
دشمن به وضوح و علنی درباره فشارهای بیسابقه اقتصادی به کشور سخن میگوید و این مسئله نشان میدهد که مانند گذشته، تهدیدات دشمن آمریکایی و رژیم صهیونیستی، علاوه بر حوزه نظامی، زیرساختهای اقتصادی کشور را نیز نشانه رفته است. ما نباید از یک سوراخ دو بار گزیده شویم. اگر باز هم شاهد بیعملی در طراحی سیستمها و فلج شبکه پرداخت کشور و درنهایت سکوت بانک مرکزی و شرکت ملی انفورماتیک در پاسخگویی باشیم، این بار ضربه نه تنها به حسابهای بانکی، بلکه به کل اعتبار و پایداری اقتصادی کشور وارد خواهد شد.
زمانِ “آزمون و خطا” تمام شده است. یا شرکت ملی انفورماتیک به عنوان بازوی فناورانه بانک مرکزی، توان کامل در بازنگری و رفع حفرههای نفوذ و حمله سایبری به شبکه پرداخت کشور را دارد و یا باید پذیرفت که در برابر هر حمله احتمالی در آینده، دوباره شاهد فلج اقتصاد کشور باشیم.
شاید گفته شود تغییرات زیرساختی و کوچ به فناوریهای روز دنیا مانند آنچه که از آن با عنوان عصر پساکوانتوم یاد میشود زمانبر باشد و ما باید این فناوریها را وارد و سپس بومیسازی کنیم، اما تا آن زمان تکلیف تامین امنیت زیرساختهای بانکی چیست؟ آیا زمانبر بودن به معنای احتمال آسیبپذیری دوباره خواهد بود؟
بانک مرکزی اعلام کرده شبکه بانکی باید برای دوران رمزنگاری پساکوانتومی آماده شود و اگر چنین نکنیم باید منتظر ضربات مهلکتری در آینده باشیم. باید گفت خیلی هم عالی، اما تا آن زمان چه کنیم؟ تا فراهم شدن زیرساختها و کوچ به دوران پساکوانتومی تکلیف چیست؟ آیا خطر حملات سایبری همچنان پابرجاست؟